20°C 30°C
Belo Horizonte, MG
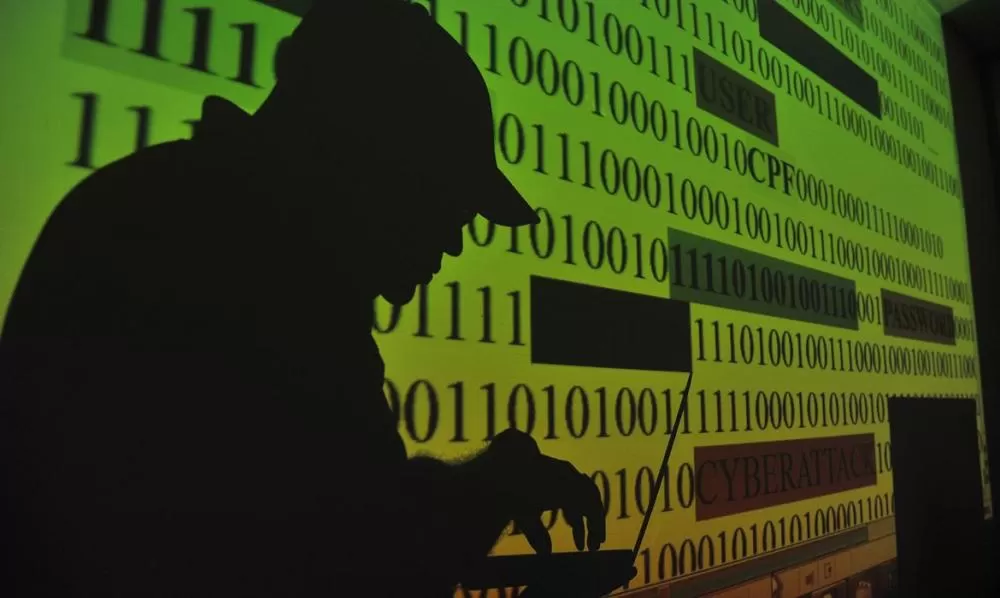
A Associação Mineira de Municípios (AMM) alerta para a continuidade de golpes cibernéticos contra prefeituras de Minas Gerais, que têm provocado prejuízos milionários aos cofres públicos. Nas abordagens, criminosos se apresentam como funcionários de instituições bancárias e fazem falsas solicitações de atualização de segurança para convencer servidores a liberar o acesso aos computadores e às contas bancárias municipais.
O problema já motivou cobranças por providências e iniciativas para ressarcir municípios atingidos. Em outubro de 2025, a Assembleia Legislativa de Minas Gerais informou que seis prefeituras haviam acumulado prejuízos superiores a R$ 11,3 milhões em ataques a contas bancárias. Em julho de 2026, foi anunciado um acordo envolvendo a AMM, o Tribunal de Contas do Estado de Minas Gerais (TCEMG), o Tribunal Regional Federal da 6ª Região (TRF6) e a Caixa Econômica Federal para viabilizar a devolução de R$ 17 milhões aos municípios afetados.
Diante dos riscos, a AMM reforça a importância de orientar todos os servidores que atuam na gestão financeira e ampliar os cuidados com o acesso aos sistemas bancários. Entre as medidas preventivas recomendadas por órgãos oficiais de segurança cibernética estão confirmar solicitações diretamente com o banco por canais oficiais, não clicar em links suspeitos, não compartilhar senhas ou códigos de autenticação e não instalar programas nem autorizar acesso remoto ao computador a pedido de supostos atendentes.
A proteção também depende de medidas técnicas, como o uso de senhas fortes e exclusivas, a ativação da autenticação multifator, a atualização de sistemas e ferramentas de segurança e a limitação dos acessos às informações e operações financeiras conforme a necessidade de cada servidor. As prefeituras devem manter cópias de segurança dos dados e estabelecer procedimentos para comunicar rapidamente qualquer atividade suspeita.
Em caso de suspeita de golpe ou movimentação bancária não autorizada, a orientação é acionar imediatamente o banco por um canal oficial, comunicar a equipe responsável pela tecnologia da informação, preservar mensagens e demais evidências e registrar a ocorrência junto às autoridades competentes. A adoção de protocolos internos e a capacitação contínua dos servidores são medidas importantes para reduzir o risco de novos ataques e proteger recursos destinados aos serviços públicos.
Mín. 20° Máx. 30°